Módulo Profile

El Módulo Profile esconstituye el centro de control principalneurálgico del sistema AFPADO NoMoreFraudSTS, queproporcionando permiteuna aplataforma losintegral usuariospara gestionarla gestión, monitoreo y monitorearanálisis de casos de fraude a través de múltiples herramientas especializadas.fraude. Este módulo integracentraliza análisistodas las herramientas especializadas necesarias para combatir el fraude digital, integrando tecnologías avanzadas de biometría comportamental, inteligencia ambiental y análisis relacional para proporcionar una detección integral de fraude.relacional.

ComponentesArquitectura del Módulo Profile:

El móduloMódulo incluyeProfile lasestá siguientesdiseñado como una solución modular que permite a los analistas de seguridad acceder a diferentes funcionalidades principales:especializadas desde una interfaz unificada:

  • Blocklist: GestiónSistema de prevención mediante listas de elementos bloqueadosbloqueo
  • Fraud Cases: AdministraciónGestión activa de casos de fraude activos
  • Fraud History: HistorialAnálisis completohistórico dey casos de fraudetendencias
  • Graph: Visualización de análisis relacional y conexiones
  • Change Password: Gestión de credenciales delde usuario

Blocklist

¿Qué hace?

El módulo Blocklist es un sistema de prevención proactivo que permite gestionar y mantener listas dinámicas de elementos identificados como fraudulentos o sospechosos,potencialmente creandoriesgosos. Este módulo actúa como la primera línea de defensa del sistema, bloqueando automáticamente accesos desde fuentes conocidamente comprometidas, el módulo Blocklist implementa un sistema de prevenciónfiltrado proactivo.multicapa que categoriza amenazas según diferentes vectores de ataque. Utiliza algoritmos de machine learning para actualizar automáticamente las listas de bloqueo basándose en patrones de comportamiento fraudulento detectados en tiempo real.

Categorías de Filtros disponibles:Disponibles:

    Filtro Descripción Aplicación Phishing: ElementosDetecta elementos relacionados con ataques de phishingsuplantación de identidad Bloqueo de dominios, IPs y patrones maliciosos ATO Fraud: Account Takeover - Casos de Account Takeover (toma de cuentas)cuentas no autorizadas Prevención de accesos desde dispositivos comprometidos Remote Access Fraud: Fraudes ejecutados mediante acceso remoto no autorizado Detección de herramientas de acceso remoto maliciosas Cell Phone Theft: Casos de robo de dispositivosDispositivos móviles reportados como robados Bloqueo basado en IMEI y características del dispositivo Confirmed Fraud Checked: FraudesCasos de fraude confirmados y verificados por analistas Lista definitiva de elementos fraudulentos Suspected Fraud Checked: Casos sospechosos bajo investigación con alta probabilidad de fraude Lista de elementos en observación Digital Fraud: Fraudes digitales generalesde naturaleza general Patrones de comportamiento anómalo en transacciones Social Engineering Fraud: Casos de manipulación psicológica para obtener información Detección de patrones de ingeniería social Session Is GPS Enabled: SesionesControl de sesiones con GPSgeolocalización habilitadoactiva Validación de ubicación geográfica Sim Swap: Casos de intercambio fraudulento de tarjetas SIM Prevención de ataques de SIM swapping Malware Fraud: FraudesDispositivos relacionadosinfectados con software malicioso Detección de firmas de malware y comportamiento anómalo Is New Device: Dispositivos nuevos o no reconocidos en el perfil del usuario Control de acceso desde dispositivos nuevos Is Owner Device: Verificación de propiedad legítima del dispositivo Validación de autenticidad del propietario

    ParaCasos quéde seUso puede usar:Principales:

    • PrevenirPrevención accesosAutomatizada: desdeBloqueo dispositivosinmediato ode ubicacionesamenazas comprometidasconocidas sin intervención manual
    • Bloquear automáticamente patronesGestión de comportamientoRiesgos: fraudulento
    Creación Crearde reglaspolíticas personalizadas de prevención según el perfil de riesgo MantenerInteligencia listasde Amenazas: Mantenimiento de bases de datos actualizadas de amenazasvectores conocidasde ataque Cumplimiento Regulatorio: Documentación de medidas preventivas para auditorías

    Fraud Cases

    ¿Qué hace?

    Fraud Cases es el centro de comando para la gestión activa de casos activos de fraude, permitiendoproporcionando herramientas completas para el seguimiento, análisisinvestigación y resolución de incidentes de seguridad en tiempo real.real, este módulo implementa un sistema de gestión de casos (Case Management System) especializado en fraude, que permite la coordinación eficiente entre equipos de análisis, la priorización inteligente de casos y el seguimiento completo del ciclo de vida de cada incidente desde su detección hasta su resolución.

    FuncionalidadesDashboard principales:de Alertas:

    Métricas en Tiempo Real (24h):

      Total Alerts: Volumen total de alertas generadas Assigned to Me: Casos asignados al analista actual Pending Alerts: Casos pendientes de revisión New Alerts: Nuevas detecciones no procesadas Confirmed Fraud: Casos confirmados como fraudulentos

      Estados de Clasificación:

      Estado Descripción Acción Requerida Confirmed Genuine Actividad confirmada como legítima Cierre de caso - Sin acción New No Answer Casos nuevos sin respuesta del usuario Investigación adicional requerida Reviewed Casos revisados pendientes de decisión final Escalamiento o cierre Suspected Fraud Alta probabilidad de actividad fraudulenta Investigación profunda

      Sistema de Tracking Completo:

      • Alertas por categoríaCSID: TotalIdentificador Alertsúnico (24h),de Assignedsesión tode Me, Pending Alerts, New Alerts, Confirmed Fraudcliente
      • EstadosUID: Identificador único de casos: Confirmed Genuine, New No Answer, Reviewed, Suspected Fraudusuario
      • Gestión de prioridadesBrand: AsignaciónMarca yo escalamientoentidad deasociada casosal caso
      • TrackingSession completoTime: CSID,Duración UID,y Brand,timing Sessionde Time,la Actions,sesión Priority,sospechosa
      • Actions: Registro de acciones tomadas
      Priority: Nivel de prioridad asignado Status: Estado actual del caso

      Filtros y análisis:Herramientas de Análisis:

      • Filtros por estadoDinámicos: New, Reason, User Group, Brand
      • Búsqueda por UIDAvanzada: IdentificaciónPor específicaUID, dedispositivo, usuariosubicación
      • Análisis temporalTemporal: Created On, Last Update, Last Call Time
      • Clasificación Detallada: Decision, Assigned To, Fraud Type, Report Fraud Type

      ParaAplicaciones qué se puede usar:Operacionales:

      • InvestigarInvestigación casosForense: sospechososAnálisis detallado de fraudepatrones de comportamiento sospechoso
      • Asignar casos a analistas específicos
      Hacer seguimiento del progresoGestión de investigacionesWorkload: GenerarDistribución reporteseficiente de casos resueltosentre analistas CoordinarEscalamiento respuestasAutomático: aPriorización incidentesbasada en nivel de seguridadriesgo Reporting Ejecutivo: Generación de reportes para management Coordinación de Respuesta: Sincronización de acciones entre departamentos

      Fraud History

      ¿Qué hace?

      Fraud History mantiene un registrorepositorio histórico completo y analítico de todos los casos de fraude procesados por el sistema, proporcionando capacidades avanzadas de análisis retrospectivoretrospectivo, identificación de tendencias y tendencias.generación de inteligencia operacional. este módulo implementa un sistema de Business Intelligence especializado en seguridad, que transforma los datos históricos de fraude en insights accionables para la toma de decisiones estratégicas y la optimización continua de los sistemas de prevención.

      CaracterísticasVentanas principales:Temporales de Análisis:

      Métricas Comparativas:

        Past 24 Hours: Análisis de actividad reciente y detección de patrones emergentes Past 7 Days: Tendencias semanales y variaciones operacionales Past 30 Days: Análisis mensual para planificación estratégica

        Categorización Estadística:

        Métrica Definición Valor Estratégico Total Cases Volumen total de casos procesados Indicador de carga operacional Confirmed Fraud Casos definitivamente fraudulentos Tasa de efectividad de detección Confirmed Genuine Casos confirmados como legítimos Medición de falsos positivos Suspected Fraud Casos en investigación Pipeline de casos pendientes No Answer Casos sin respuesta del usuario Métrica de engagement New Casos nuevos en el período Tendencia de nuevas amenazas Percent New Sessions Porcentaje de sesiones nuevas Indicador de crecimiento Percent Approve Tasa de aprobación Eficiencia del sistema

        Aplicaciones Analíticas:

        • MétricasTrend temporalesAnalysis: PastIdentificación 24de Hours,patrones Pasttemporales 7y Days, Past 30 Daysestacionales
        • CategorizaciónPerformance Metrics: TotalEvaluación Cases,de Confirmedefectividad Fraud,de Confirmedmedidas Genuine, Suspected Fraudpreventivas
        • AnálisisPredictive Analytics: Modelado de patrones:tendencias Nofuturas Answer,basado New,en Percentdatos New Sessions, Percent Approvehistóricos
        • EstadísticasCompliance evolutivasReporting: TrackingGeneración automatizada de mejorasreportes regulatorios
        Risk Assessment: Evaluación continua del landscape de amenazas ROI Analysis: Medición del retorno de inversión en medidas de seguridad

        Graph

        Graph proporciona capacidades avanzadas de visualización y tendenciasanálisis relacional, transformando datos complejos de fraude en representaciones gráficas interactivas que revelan conexiones ocultas, patrones de comportamiento y estructuras de fraude organizadas, este módulo implementa tecnologías de análisis de grafos y network analysis para crear representaciones visuales multidimensionales de las relaciones entre entidades (usuarios, dispositivos, ubicaciones, redes). Utiliza algoritmos de clustering y detección de comunidades para identificar grupos de fraude coordinados y patrones de comportamiento anómalo.
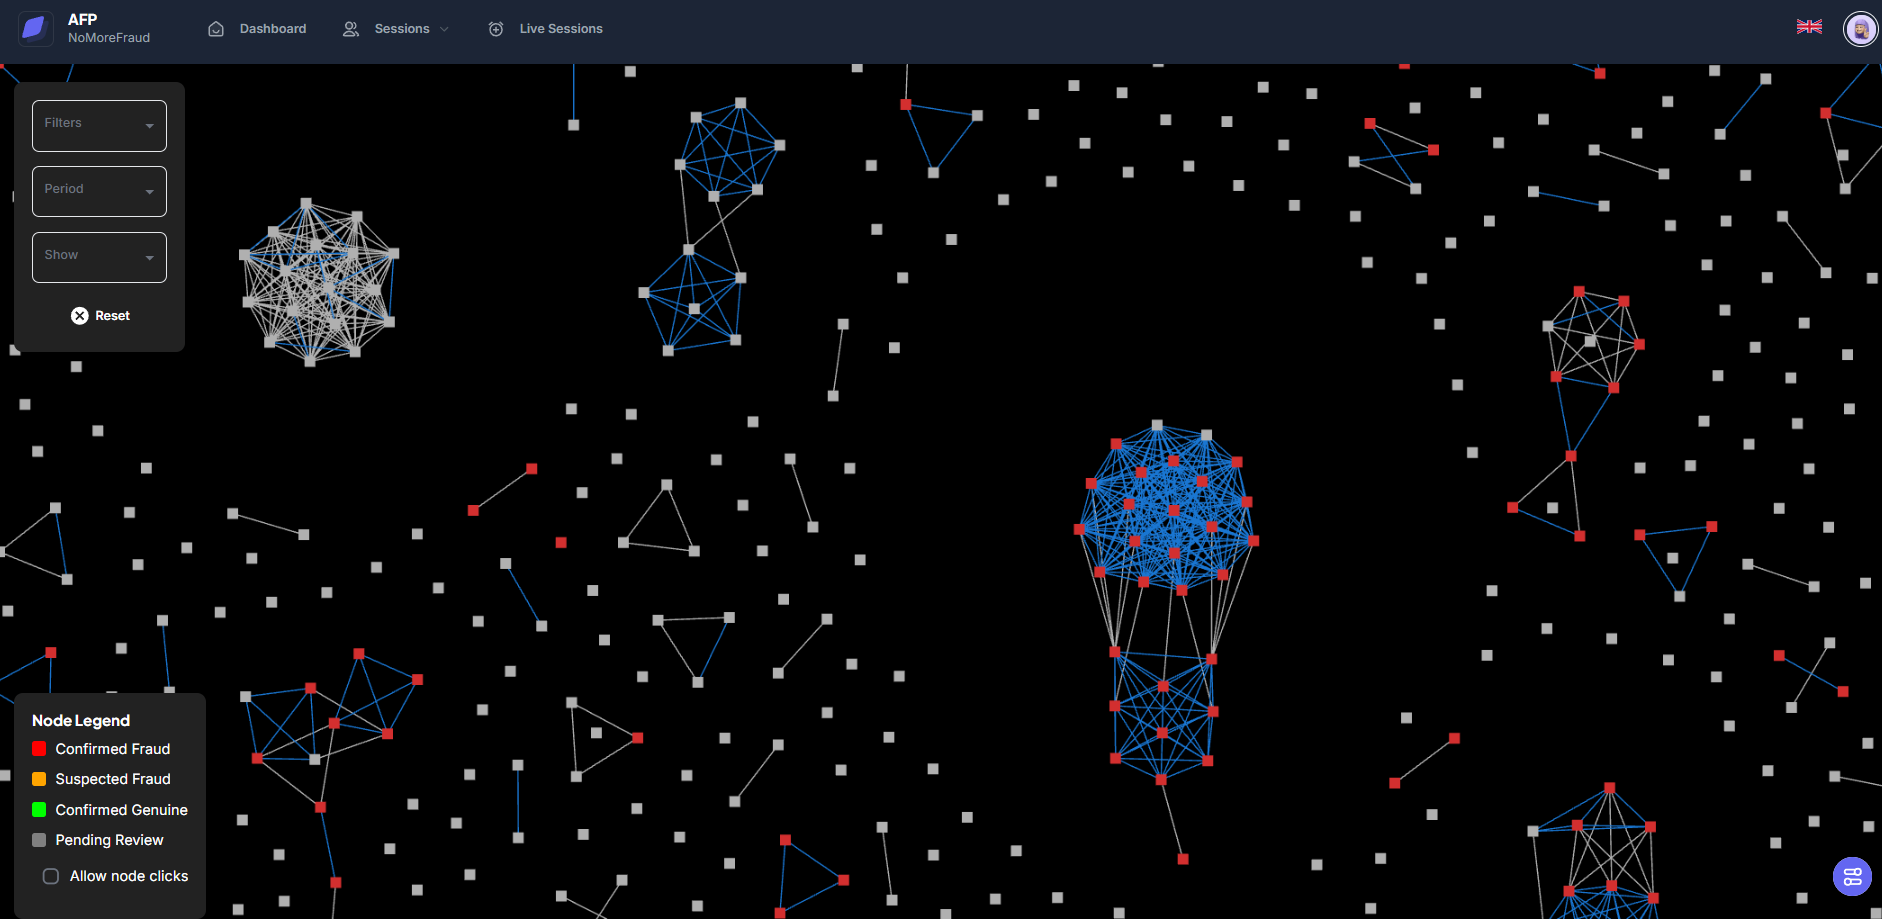
        image.png

        Sistema de Visualización:

        image.png

        Node Legend (Leyenda de Nodos):

          🔴 Confirmed Fraud: Entidades confirmadas como fraudulentas 🟠 Suspected Fraud: Entidades bajo sospecha de fraude 🟢 Confirmed Genuine: Entidades verificadas como legítimas ⚪ Pending Review: Entidades pendientes de clasificación

          ParaTipos quéde seConexiones puede usar:Relacionales:

            Analizartendencias Tipo de Relación Descripción Aplicación User-Device Vínculos entre usuarios y dispositivos Detección de device sharing anómalo Device-Network Conexiones entre dispositivos y redes Wi-Fi Análisis de ubicación y contexto User-Location Relaciones geográficas de usuarios Detección de imposibilidad geográfica Behavioral Patterns Similitudes en patrones de comportamiento Identificación de automatización Network Infrastructure Conexiones de infraestructura de red Análisis de ISP y routing

            Algoritmos de Análisis:

            Algoritmo Descripción Aplicación Específica Cluster Detection Identificación automática de grupos relacionados Agrupa entidades con comportamientos similares o conexiones frecuentes Community Analysis Detección de comunidades de fraude organizadas Identifica redes estructuradas de fraude con múltiples participantes Centrality Measures Identificación de nodos críticos en redes de fraude Encuentra elementos centrales que coordinan actividades fraudulentas Anomaly Detection Detección de conexiones anómalas o sospechosas Identifica relaciones inusuales que no siguen patrones normales Temporal Analysis Evolución de conexiones a lo largo del tiempo GenerarAnaliza reportescómo ejecutivosse desarrollan y de compliance Identificar patrones estacionales o cíclicos Evaluar la efectividad decambian las medidas preventivas Realizar auditorías de seguridad Comparar métricas entre diferentes períodos

            Graph

            ¿Qué hace?

            Graph proporciona visualización avanzada del análisis relacional, mostrando conexiones entre dispositivos, usuarios, ubicaciones y patrones de comportamiento através de grafos interactivos.

            Funcionalidades de visualización:

              Node Legend: Confirmed Fraud (rojo), Suspected Fraud (naranja), Confirmed Genuine (verde), Pending Review (gris) Conexiones relacionales: Vínculos entre usuarios, dispositivos, redes Wi-Fi, ubicaciones Análisis de clusters: Identificación de grupos de fraude organizados Filtros interactivos: Período, Show, Allow node clicks

              Para qué se puede usar:

                Detectar redes de fraude organizadas Identificar conexiones ocultas entre casos aparentemente aislados Visualizar patrones de comportamiento sospechoso Analizar la propagación de amenazas Investigar relaciones entrefraudulentas múltiples dispositivos o usuarios Crear mapas de riesgo visual

                Casos de usoUso específicos:Especializados:

                  Tipo de Análisis Caso de Uso Descripción Técnica Indicadores de Fraude Detección de fraudeFraude familiarFamiliar: Múltiples usuarios - Mismo dispositivo Análisis de patrones de uso compartido legítimo vs. fraudulento Cambios drásticos en mismobiometría dispositivocomportamental, horarios de uso inconsistentes Análisis de ubicaciónUbicación Geográfica: Usuarios diferentes - Misma red Wi-Fi conDetección diferentesde call centers fraudulentos o farm operations Alta concentración de usuarios sospechosos en misma ubicación física Patrones de dispositivosDispositivos: Mismo comportamiento - Dispositivos diferentes Identificación de automatización y bot networks Biometría comportamental idéntica en diferentesmúltiples dispositivos Análisis de ISP y Infraestructura: Múltiples cuentas - Mismo proveedor Detección de infraestructura compartida para operaciones fraudulentas Clustering de actividad sospechosa por proveedor de Internetinternet

                  Herramientas Interactivas:

                  Herramienta Funcionalidad Beneficio Operacional Filtros Temporales Análisis por períodos específicos Permite análisis histórico y identificación de patrones estacionales Control de Visualización Ajuste de profundidad y densidad del grafo Optimiza la visualización según complejidad de la red analizada Node Interaction Exploración detallada mediante clicks en nodos Facilita la investigación forense de entidades específicas Export Capabilities Generación de reportes visuales para diferentespresentaciones cuentasPermite sospechosas

                  El sistema integra toda esta información con biometría comportamentaldocumentación y inteligenciacomunicación ambiental para crear una solución completaefectiva de detecciónhallazgos

                  de fraude que va

                   más allá del análisis tradicional de dispositivos.